


Как создать AI-агента?
 765
**Как создать AI-агента на OpenClow?**
После прочтения статьи вы сможете создать собственного AI-агента, который может торговать на биржах, постить посты в Telegram и даже заполнять таблицы в Google Sheets или Notion.
Слышали историю про парня, который подключил агента, а тот купил ему курсы на несколько тысяч $? Хоть кейс и неприятный, однако показывает возможности, которые перед вами открываются. В грамотных руках агент может генерировать прибыль, например, торговать на Polymarket и приносить деньги, окупая инвестиции на агента.
Сколько нужно потратить, чтобы такое реализовать? Арендовать сервер в XorekCloud вы можете от 249 рублей, а принести он может в сотни раз больше.
Разница между LLM и AI-агентом
Если вы новичок, то этот абзац для вас. AI-агент не ChatGPT, это нечто большее. Если вы обратитесь к любой LLM-модели (ChatGPT, Gemini или др.) и попросите отправить вам отчет завтра в 9 утра со статистикой вашего бизнеса, то не получите ответ. А вот если интегрируете OpenClaw, то уже сможете решать подобного вида задачи. В этом и преимущества AI-агента.
ChatGPT — это умный консультант: он отвечает на вопросы, генерирует текст или идеи, но сам ничего не делает в реальном мире. AI-агент вроде OpenClaw — это уже рабочий инструмент 24/7, который берёт твои задачи и выполняет их самостоятельно: подключается к сервисам, обновляет таблицы, публикует посты или даже торгует.
Агент прозрачен: у вас есть логи, можно откатить действия, а файлы редактировать вручную.
Создаем агента
Выбираем, где разместить агента
Покупаем виртуальный сервер в XorekCloud. Подойдут тарифы в Финляндии, Германии и Нидерландах. Ubuntu 24.04. Это можно сделать здесь: https://xorek.cloud/ru/vps
Необходимо: IP-адрес сервера, логин и пароль.
Переходим в командную строку на своем устройстве (для macOS это Terminal).
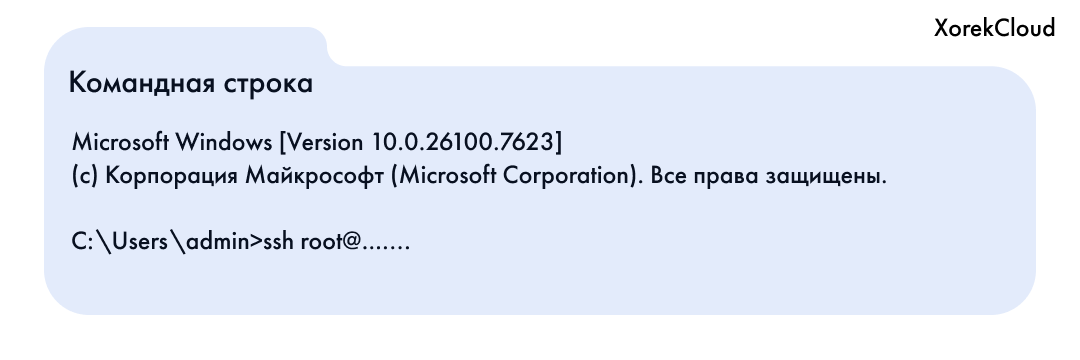
Вводим команду:
ssh root@IP\_вашего\_сервера
Если логин отличается (например, admin), используем:
ssh admin@IP\_вашего\_сервера
Система запросит пароль, но сначала введите в консоли слово yes — это подтверждение подключения к серверу.
Затем введите пароль.
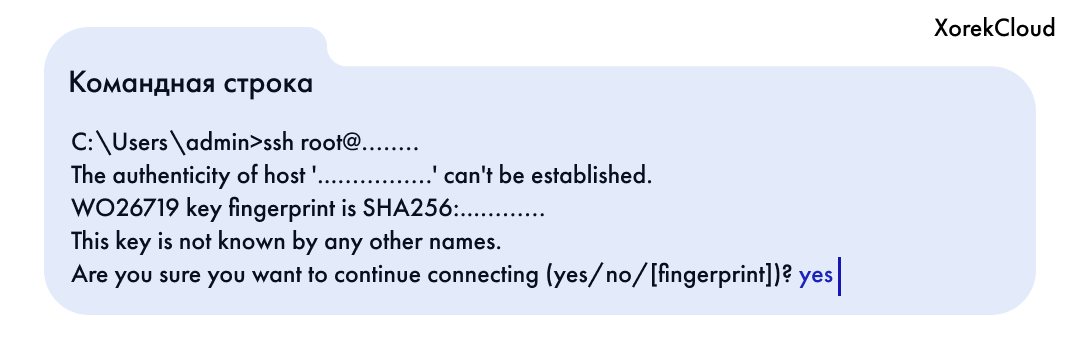
Так выглядит терминал после успешного подключения.
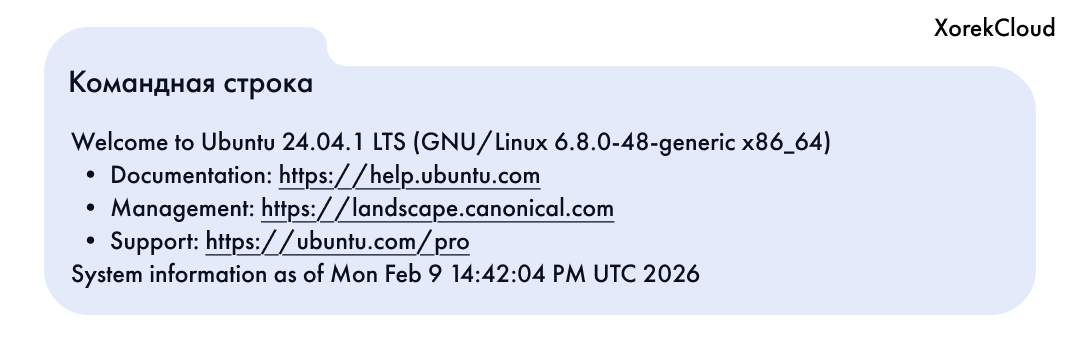
Далее разберем настройку безопасности в минимальном исполнении. Кстати, потом можно будет попросить сделать это агента, он справится.
Настраиваем сервер
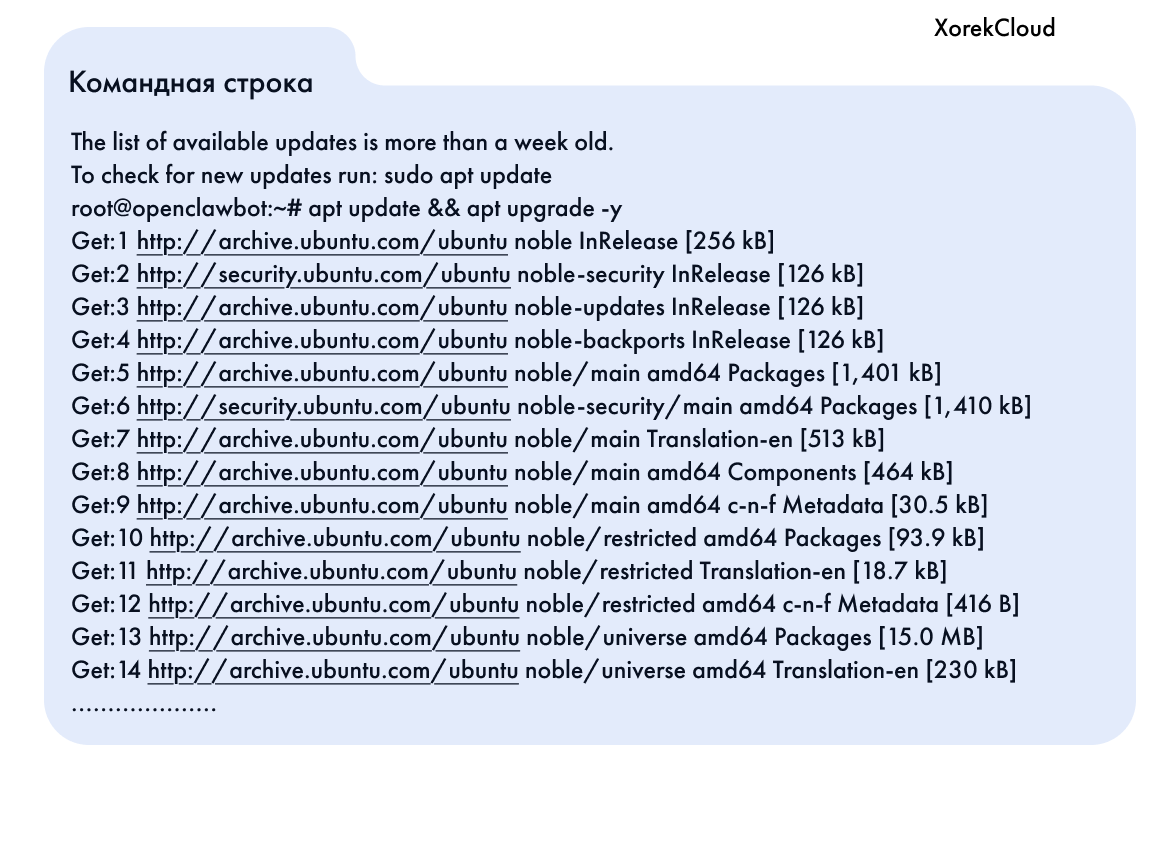
Сначала обновляем сервер
apt update && apt upgrade -y
Процесс запустится автоматически — просто ждем завершения.
Создаем отдельного пользователя
После обновления создаем нового пользователя. Это нужно для:
- Разделения ролей: root используется только для системных задач (обновления, установка ПО), а обычный пользователь с sudo — для ежедневной работы и настройки сервисов.
- Упрощения логирования: в логах видно, кто именно выполнял команды.
- Гибкого контроля доступа: SSH-доступ, ключи и sudo-правила привязываются к конкретному пользователю.
Вводим команду:
adduser openclawd
(Вместо openclawd можно указать любое имя.)
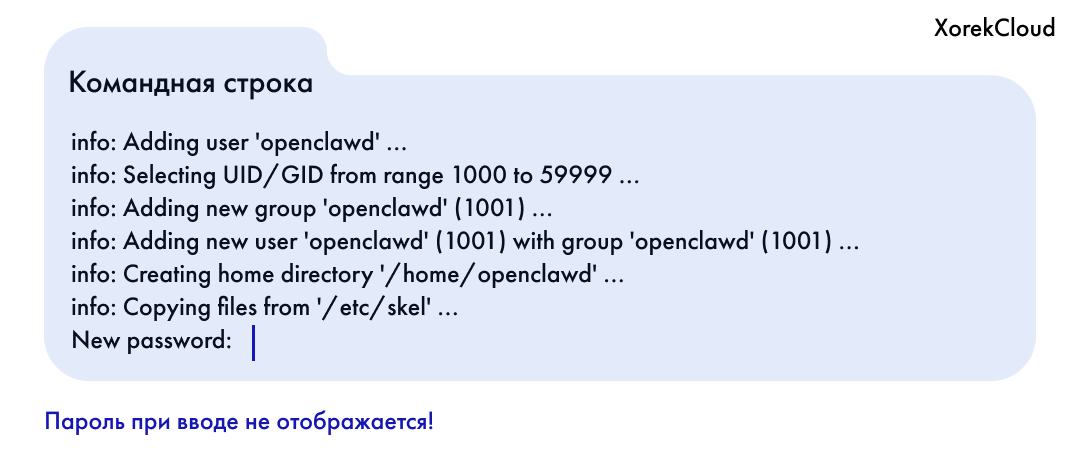 Устанавливаем пароль (он понадобится только сейчас).
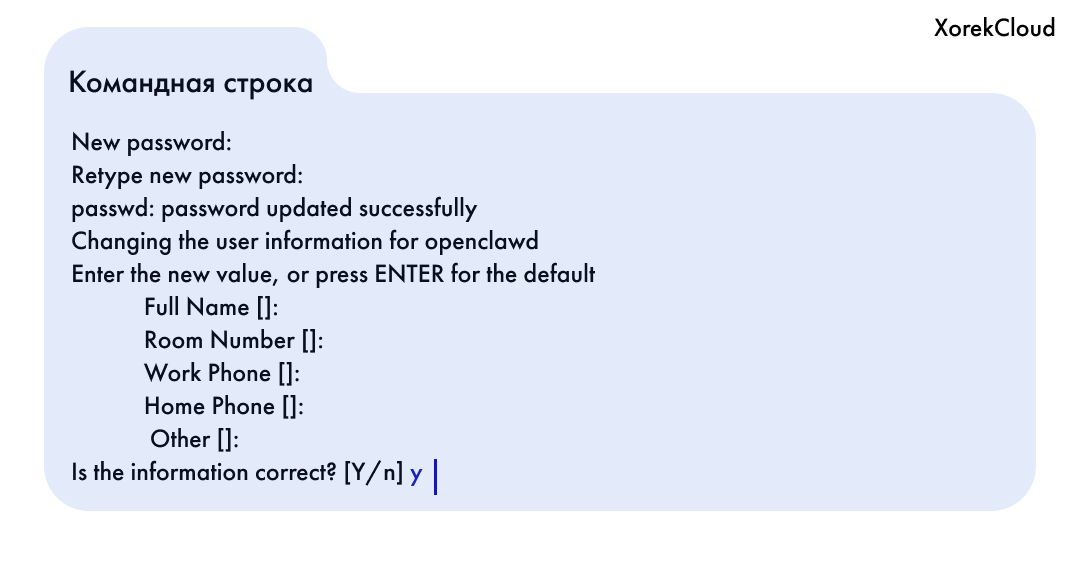
Далее система предложит заполнить дополнительные данные — просто нажимаем Enter для каждого поля.
В конце подтверждаем создание: y.
Даем права администратора
usermod -aG sudo openclawd
Переключаемся на нового пользователя
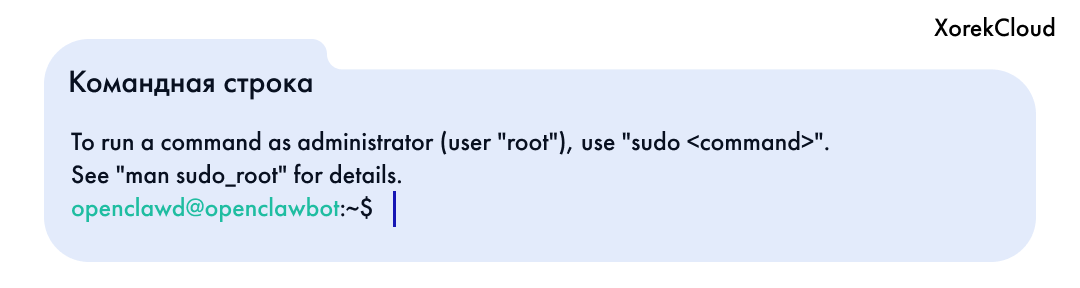
su - openclawd
Дальше все команды будем вводить от имени нового пользователя.
Базовая защита сервера
Чтобы защитить сервер от подбора пароля, настроим вход по SSH-ключу.
Что такое SSH-ключ? Это пара цифровых ключей:
- Публичный (открытый) размещаем на сервере.
- Приватный (секретный) хранится только на вашем компьютере.
При подключении сервер проверяет приватный ключ и пропускает без пароля. Это намного безопаснее обычной авторизации по паролю.
1. Подготавливаем сервер
Выполняем команды по очереди (от имени пользователя openclawd):
mkdir -p /home/openclawd/.ssh
chmod 700 /home/openclawd/.ssh
2. Создаем SSH-ключ на своем ПК
Открываем новое окно командной строки (не закрывая сервер!).
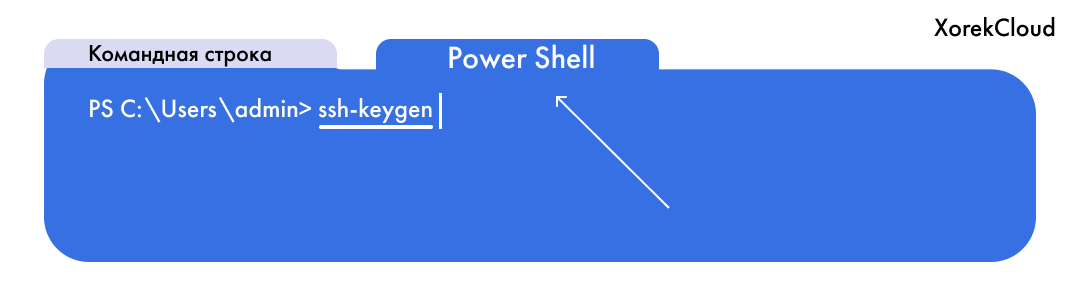
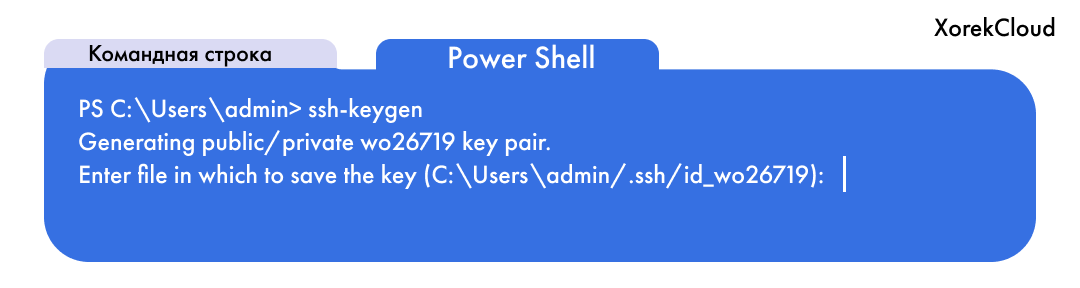
Генерируем ключи:
ssh-keygen
Подтверждаем путь по умолчанию (Enter). Пароль для ключа можно оставить пустым (Enter дважды).
3. Копируем публичный ключ
Переходим в папку с ключами:
cd %USERPROFILE%\.ssh
(На Windows это обычно C:\Users\Ваше_имя.ssh.)
Выполните команду dir, чтобы просмотреть файлы в текущей папке.
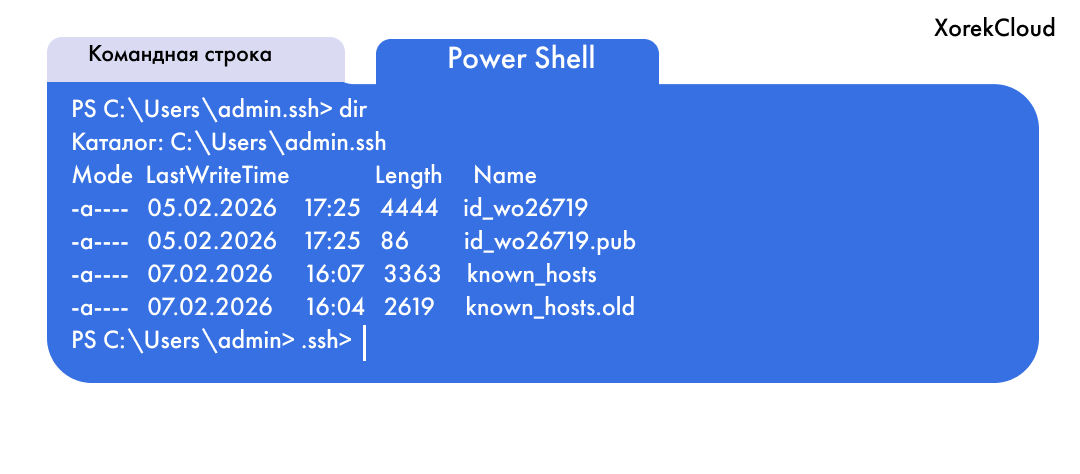
Среди них вы увидите пару ключей: публичный (с расширением .pub) и приватный.
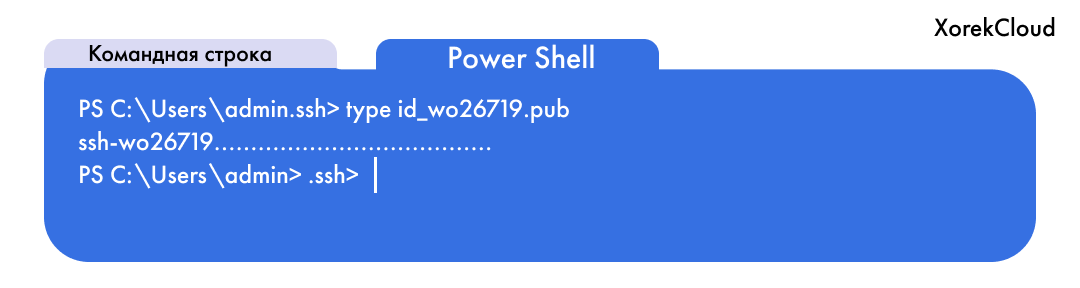
На сервер нужно загрузить только публичный ключ (файл с .pub). Чтобы вывести его содержимое, используйте команду type публичный_ключ.pub.
В нашем случае это: type id_wo26719.pub.
Копируем этот ключ:
Отлично, теперь возвращаемся на VPS
Необходимо открыть редактор nano, это можно сделать с помощью nano /home/openclawd/.ssh/authorized_keys
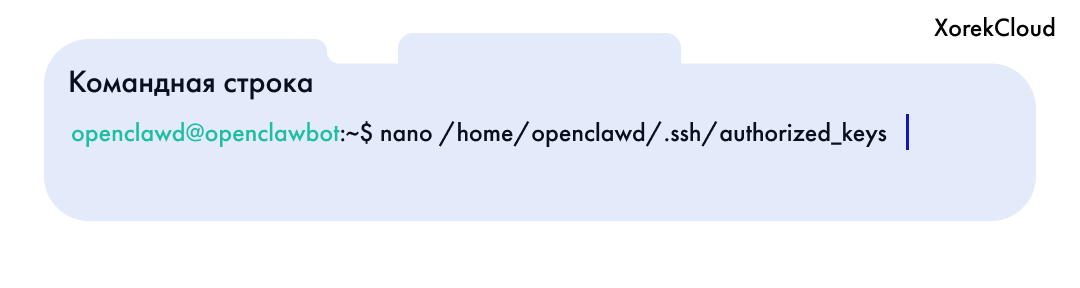
После этого открывается пустой лист, вы должны туда вставить публичный ключ.
Выполняйте:
CTRL + O
Enter
CTRL + X
Передаем права на этот файл
Нужно выполнить эти команды, сделать нужно по очереди:
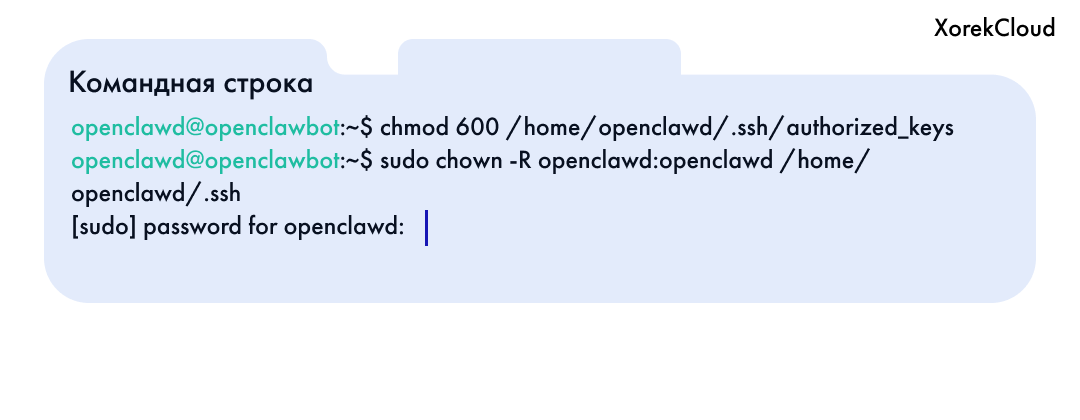
chmod 600 /home/openclawd/.ssh/authorized_keys
sudo chown -R openclawd:openclawd /home/openclawd/.ssh
После ввода второй команды вас запросят ввести пароль, который вы указывали ранее
Теперь для безопасности отключаем вход по паролю из root
Это все делается очень просто, очередными командами:
sed -i 's/^#*PermitRootLogin.*/PermitRootLogin no/' /etc/ssh/sshd_config
sed -i 's/^#*PasswordAuthentication.*/PasswordAuthentication no/' /etc/ssh/sshd_config
systemctl restart ssh
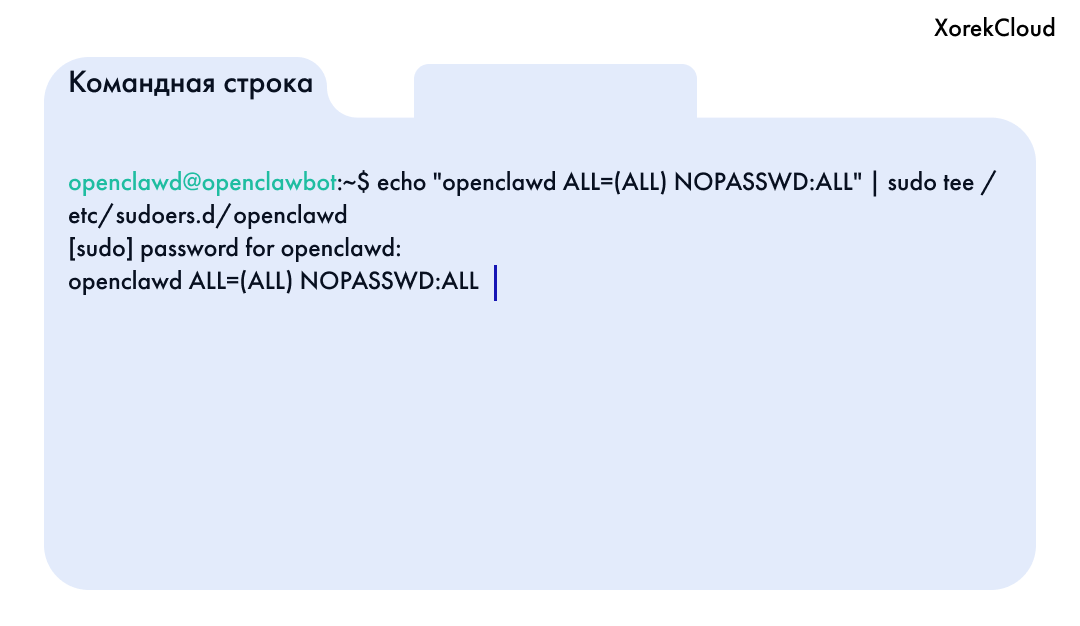
Разрешаем действия без ввода пароля внутри сервера
echo "openclawd ALL=(ALL) NOPASSWD:ALL" | sudo tee /etc/sudoers.d/openclawd
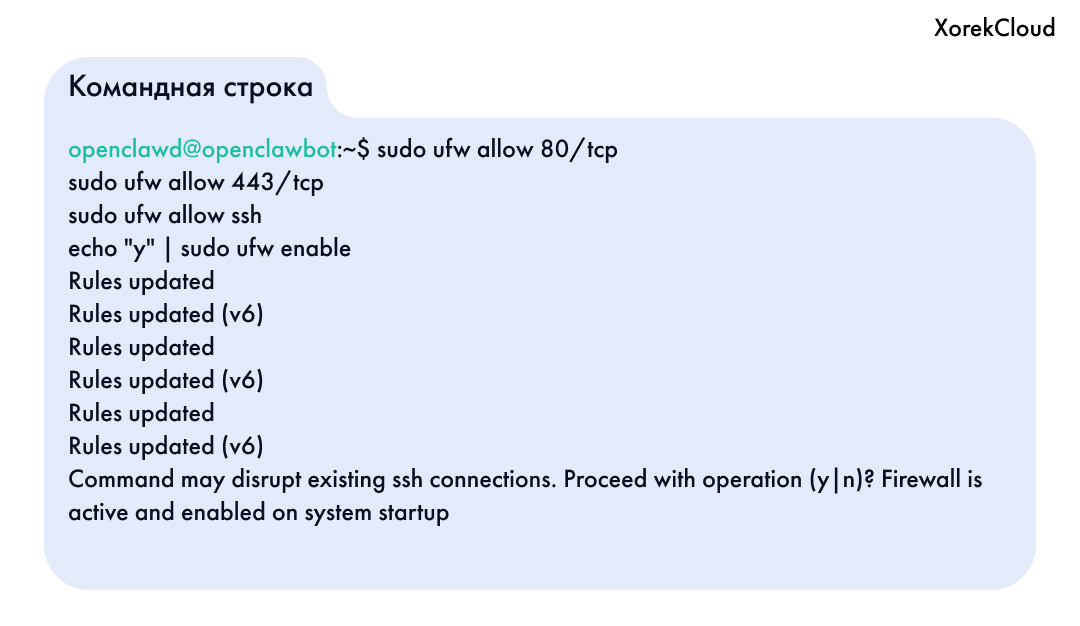
Самый последний шаг! Оставляем SSH для админа, HTTP и HTTPS для панели с ботом открытыми. Команды:
sudo ufw allow 80/tcp
sudo ufw allow 443/tcp
sudo ufw allow ssh
echo "y" | sudo ufw enable
Запускаем OpenClaw бота
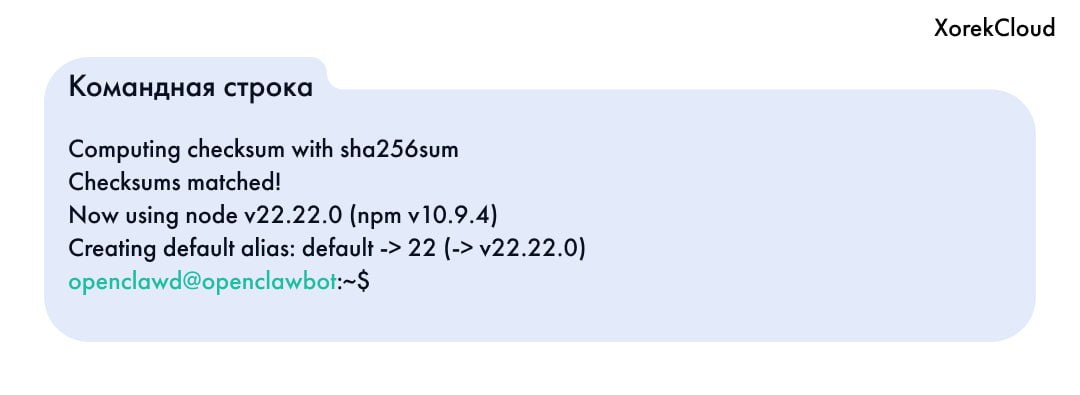
Сначала установим Node.js версии 22 через NVM (Node Version Manager). А после этого и сам Openclaw:
Node.js:
curl -o- https://raw.githubusercontent.com/nvm-sh/nvm/v0.40.3/install.sh | bash
\. "$HOME/.nvm/nvm.sh"
nvm install 22
corepack enable pnpm
Openclaw:
curl -fsSL https://openclaw.ai/install.sh | bash
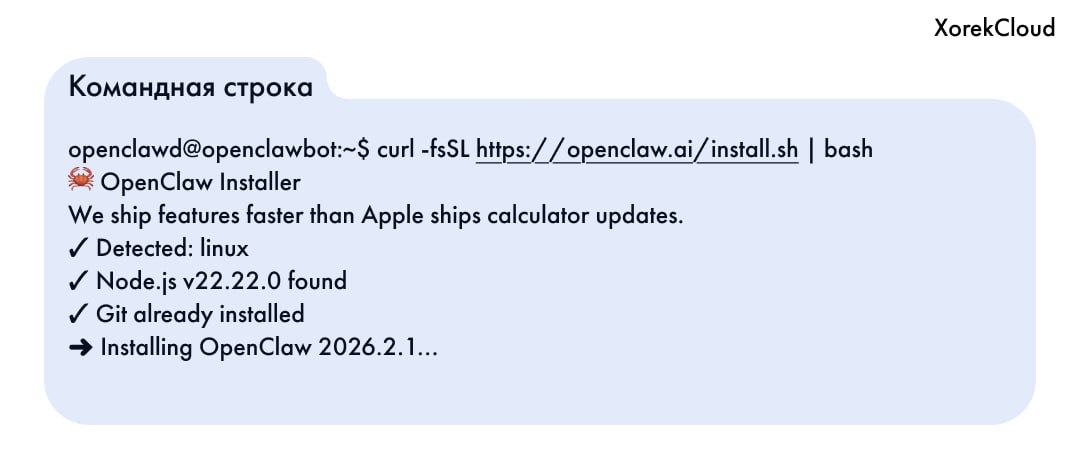
Немного ждем, а потом нажимаем Yes и Quick Start
Выбор модели
Вариантов действительно много. Плюс в том, что вы можете переключаться между моделями в любой момент, а агент будет все равно помнить информацию. В рамках этой статьи давайте выберем OpenAi.
- Она почти бесплатная
- Хранит большой контекст
Однако, сам создатель OpenClaw рекомендует Anthropic. Это лидер по безопасности и контексту, но выходит дороже в сравнении с OpenAi.
Запуск на OpenAi
Выберите модель и метод авторизации (рекомендую Codex). Терминал выдаст ссылку — скопируйте её и откройте в обычном браузере.
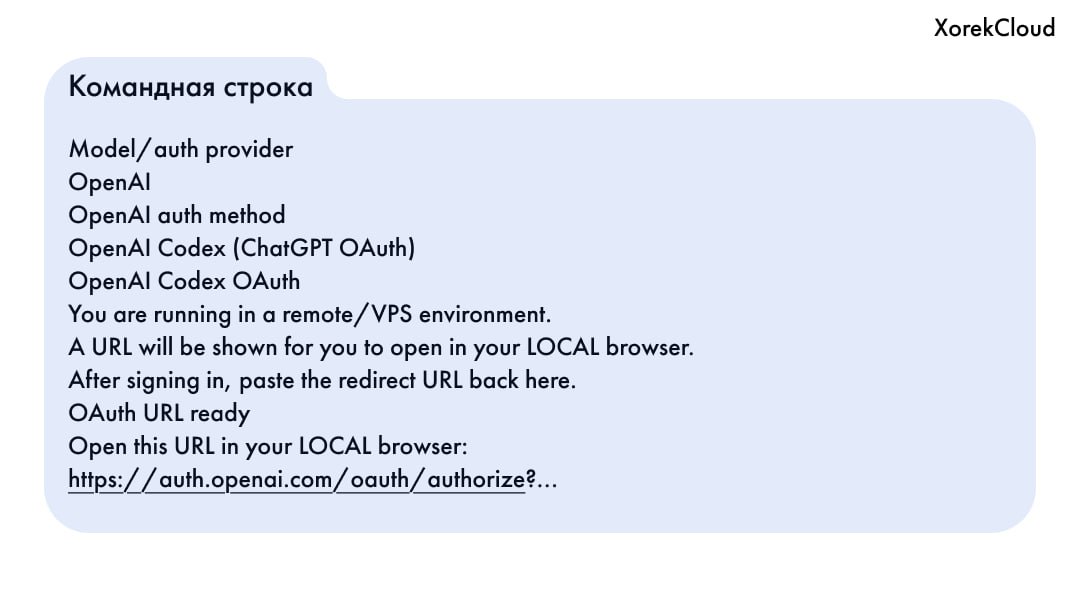
Авторизуйтесь через ChatGPT (используйте свой аккаунт). Появится ошибка — скопируйте ключ из адресной строки браузера. Вставьте ключ в терминал и нажмите Enter. Терминал предложит выбрать модель — оставьте по умолчанию или выберите нужную.
Подключение Telegram-бота для управления
Теперь подключите Telegram, чтобы управлять OpenClawd не только из командной строки, но и через сообщения в чате.
- Подключите канал связи: откройте в Telegram @BotFather и создайте бота командой /newbot. Скопируйте полученный токен и вставьте его в командную строку.
- Настройте базовые скиллы: подтвердите установку (Yes). Вы увидите список доступных навыков из коробки. Выберите нужные скиллы: например, himalaya для проверки Email и отправки писем. Листайте стрелками, отмечайте Space, подтверждайте Enter.
Потом вам предложат API для других скиллов, рекомендую устанавливать их по мере необходимости, поэтому на данном этапе выставляйте no
Интерфейс: в терминале выберите TUI для взаимодействия с агентом. Даже сам OpenClaw рекомендует. Теперь можно познакомиться с агентом и начать работу!
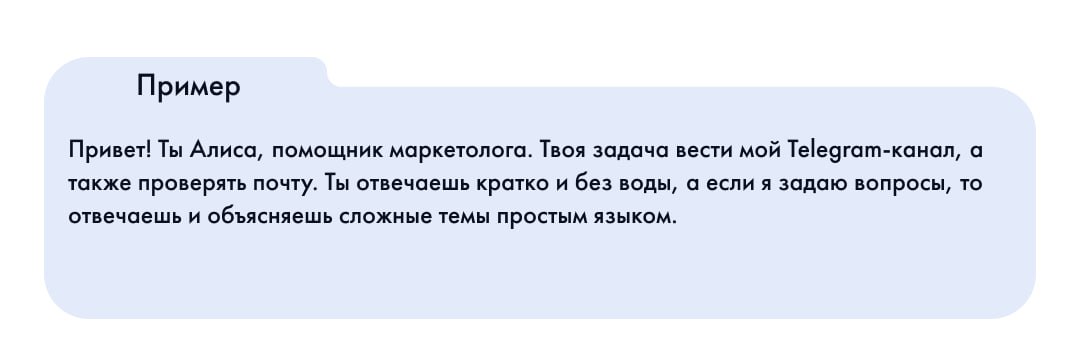
Опишите для каких функций планируете использовать бота, как бы вам хотелось получать ответ. Пример:
Авторизируем аккаунт
Через TUI обращаемся к агенту и предлагаем авторизовать аккаунт для тг-бота(pairing). Пишем в тот, который создавали ранее:
Давай подключим Telegram. Я хочу авторизовать аккаунт(pairing)
Агент отправляет инструкцию:
- Открой Telegram → найди
название бота→ нажми Start - Напиши ему любое сообщение (например: хай!)
- Бот должен ответить сообщением с pairing code (кодом).
- Пришли мне этот код сюда — я его подтвержу на стороне OpenClaw.
Теперь проверяем работоспособность бота, отправляя ему любое сообщение.
Поздравляем, вы настроили персонального агента!
Если у вас остались вопросы или вам нужна консультация по выбору клиента для вашего проекта, обратитесь в нашу команду поддержки XorekCloud. Мы знаем, как выжать максимум из ваших серверов.
Email: support@xorek.cloud Telegram: @xorekcloud