


Как установить Docker и Docker Compose на Ubuntu
 82
Как установить Docker и Docker Compose на Ubuntu: пошаговая инструкция для VPS

Docker упаковывает программу вместе со всем, что ей нужно для работы: нужной версией Python или Node.js, библиотеками и настройками. Такую упаковку можно запустить на любом сервере одной командой, и она заработает одинаково на вашем ноутбуке и на VPS. Поэтому половина современных инструкций начинается со слов «установите Docker»: так запускают n8n, ботов, базы данных, панели мониторинга и целые сайты.
В этой статье установим Docker и Docker Compose на Ubuntu из официального репозитория, настроим запуск без sudo и ограничим логи, чтобы они не съели весь диск. Потом поднимем первый проект и разберём ловушку с firewall, на которую натыкаются почти все. Инструкция подходит для Ubuntu 22.04, 24.04 и 26.04.
Коротко:
- ставьте Docker из официального репозитория Docker, а не пакет
docker.ioиз Ubuntu и не snap; - Docker Compose сейчас — это плагин, и команда пишется через пробел:
docker compose; - чтобы запускать Docker без sudo, добавьте пользователя в группу
docker. Учтите, что это равносильно правам root; - сразу ограничьте размер логов контейнеров;
- порты, опубликованные в Docker, открываются в обход ufw.
Как устроен Docker: четыре слова, которые нужно знать
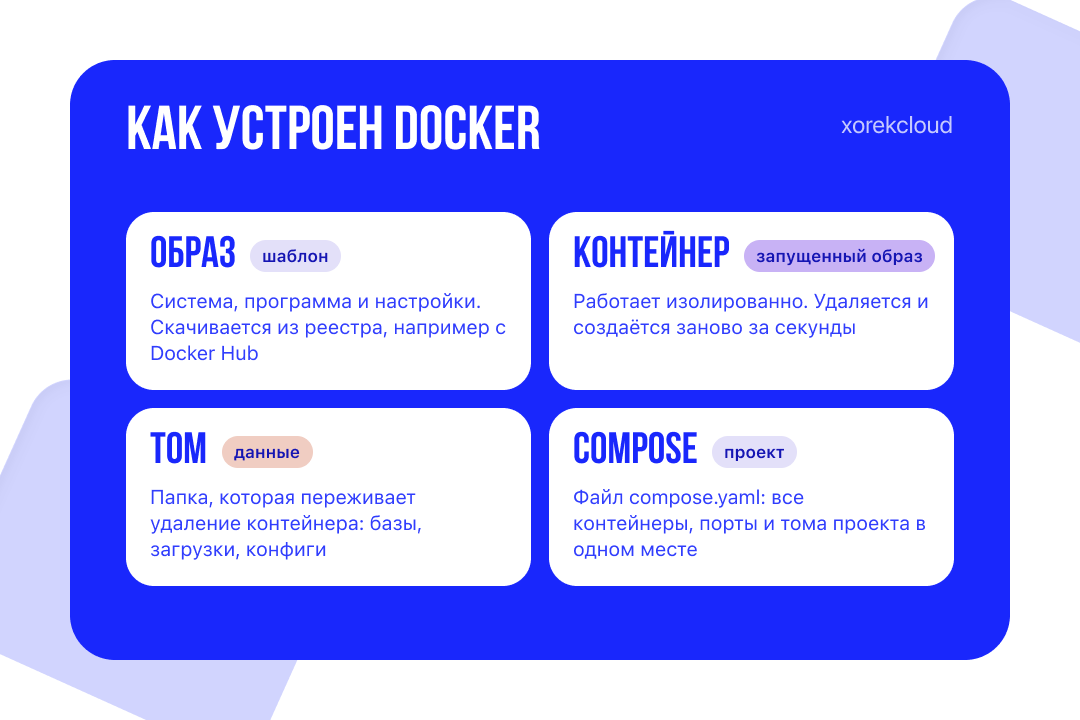
- Образ — шаблон: операционная система, программа и её настройки. Образы скачиваются из реестра, чаще всего с Docker Hub.
- Контейнер — запущенный образ. Он работает изолированно от системы и от других контейнеров. Контейнер можно удалить и создать заново за секунды.
- Том (volume) — папка для данных, которая переживает удаление контейнера. Базы, загрузки пользователей и конфиги храните в томах, иначе они пропадут при обновлении.
- Compose — файл
compose.yaml, в котором описаны все контейнеры проекта, их порты и тома. Весь проект запускается одной командой.
Что понадобится
- VPS с 64-битной Ubuntu 22.04, 24.04 или 26.04. Версию системы покажет команда
lsb_release -a; - подключение по SSH и пользователь с правами sudo. Как подключиться к серверу с Windows, мы показывали в статье «Подключение к серверу через Termius»;
- от 1 ГБ оперативной памяти. Для пары контейнеров с базой данных комфортнее 2–4 ГБ.
Если вы только начинаете работать в консоли Linux, держите под рукой шпаргалку «Базовые Linux-команды».
Почему не apt install docker.io и не snap
В репозитории Ubuntu есть пакет docker.io, а в магазине snap — свой Docker. Оба варианта работают, но с оговорками. В docker.io версии обычно отстают от официальных, а плагины Compose и Buildx ставятся отдельно. Snap-версия живёт в песочнице и по умолчанию видит только домашнюю папку, поэтому тома из других каталогов могут не подключиться. Из официального репозитория Docker вы получаете свежие версии и обновления вместе с остальной системой через apt upgrade.
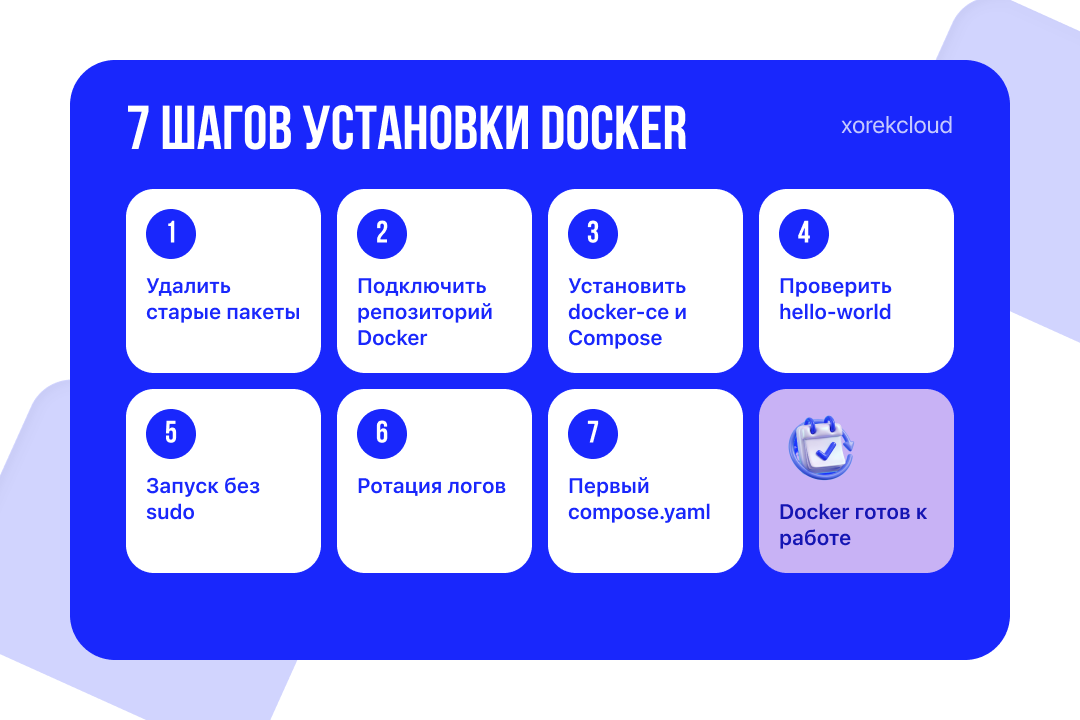
Шаг 1. Удалите старые версии
Если на сервере уже стоял Docker из репозитория Ubuntu, удалите его, чтобы пакеты не конфликтовали. Команда удаляет только сами программы, образы и тома в /var/lib/docker остаются:
sudo apt remove $(dpkg --get-selections docker.io docker-compose docker-compose-v2 docker-doc podman-docker containerd runc | cut -f1)
Если apt ответит, что удалять нечего, всё в порядке, переходите дальше.
Шаг 2. Подключите официальный репозиторий Docker
Сначала скачайте ключ, которым Docker подписывает пакеты. По нему apt проверяет, что пакеты настоящие:
sudo apt update
sudo apt install -y ca-certificates curl
sudo install -m 0755 -d /etc/apt/keyrings
sudo curl -fsSL https://download.docker.com/linux/ubuntu/gpg -o /etc/apt/keyrings/docker.asc
sudo chmod a+r /etc/apt/keyrings/docker.asc
Теперь добавьте сам репозиторий. Команда сама подставит кодовое имя вашей версии Ubuntu и архитектуру сервера:
sudo tee /etc/apt/sources.list.d/docker.sources <<EOF
Types: deb
URIs: https://download.docker.com/linux/ubuntu
Suites: $(. /etc/os-release && echo "${UBUNTU_CODENAME:-$VERSION_CODENAME}")
Components: stable
Architectures: $(dpkg --print-architecture)
Signed-By: /etc/apt/keyrings/docker.asc
EOF

sudo apt update
После apt update в выводе должна появиться строка с download.docker.com.
Шаг 3. Установите Docker и плагин Compose
sudo apt install -y docker-ce docker-ce-cli containerd.io docker-buildx-plugin docker-compose-plugin
Что ставится:
docker-ce— сам Docker Engine, служба, которая запускает контейнеры;docker-ce-cli— командаdocker;containerd.io— среда выполнения контейнеров, на которой работает Docker;docker-buildx-plugin— сборка образов;docker-compose-plugin— командаdocker compose.
Шаг 4. Проверьте установку
sudo systemctl status docker
sudo docker run hello-world
docker compose version
В статусе службы должно быть active (running). Команда hello-world скачает крошечный тестовый образ и выведет Hello from Docker!. Если вы это видите, Docker работает. В Ubuntu служба Docker сама запускается после перезагрузки сервера, отдельно включать автозапуск не нужно.
Шаг 5. Запуск Docker без sudo
Писать sudo перед каждой командой Docker неудобно. Добавьте своего пользователя в группу docker:
sudo usermod -aG docker $USER
Изменение вступит в силу после нового входа на сервер: закройте SSH-сессию и подключитесь снова. Проверьте:
docker run hello-world
Важно понимать, что группа docker даёт права, равные root: через Docker можно смонтировать в контейнер любую папку системы. Добавляйте в неё только тех, кому вы доверили бы пароль администратора.
Шаг 6. Ограничьте размер логов
По умолчанию Docker хранит всё, что контейнер пишет в консоль, и никогда это не удаляет. Бот, который логирует каждое сообщение, за несколько месяцев может забить диск целиком. Включите ротацию логов для всех контейнеров:
sudo nano /etc/docker/daemon.json
Вставьте:
{
  "log-driver": "json-file",
  "log-opts": {
    "max-size": "10m",
    "max-file": "3"
  }
}
Каждый контейнер будет хранить не больше трёх файлов логов по 10 МБ. Перезапустите Docker:
sudo systemctl restart docker
Настройка применяется к контейнерам, созданным после перезапуска. Уже работающие контейнеры пересоздайте: docker compose up -d --force-recreate в папке проекта.
Шаг 7. Первый проект в Docker Compose
Поднимем простой сайт на nginx, чтобы увидеть, как работает Compose. Создайте папку проекта:
mkdir -p ~/hello-site/html && cd ~/hello-site
echo '<h1>Сайт работает в Docker</h1>' > html/index.html
Создайте файл compose.yaml:
nano compose.yaml
С таким содержимым:
services:
  web:
    image: nginx:stable
    ports:
      - "8080:80"
    volumes:
      - ./html:/usr/share/nginx/html:ro
    restart: unless-stopped
Что здесь написано: взять образ nginx:stable, связать порт 8080 сервера с портом 80 контейнера, показать контейнеру папку html только для чтения и перезапускать контейнер после сбоев и перезагрузок.
Запустите проект и проверьте:
docker compose up -d
curl http://localhost:8080
В ответ придёт строка из index.html. Остановить и удалить контейнеры проекта можно командой docker compose down. Папка html при этом останется на месте.
Docker и firewall: ловушка, о которой нужно знать
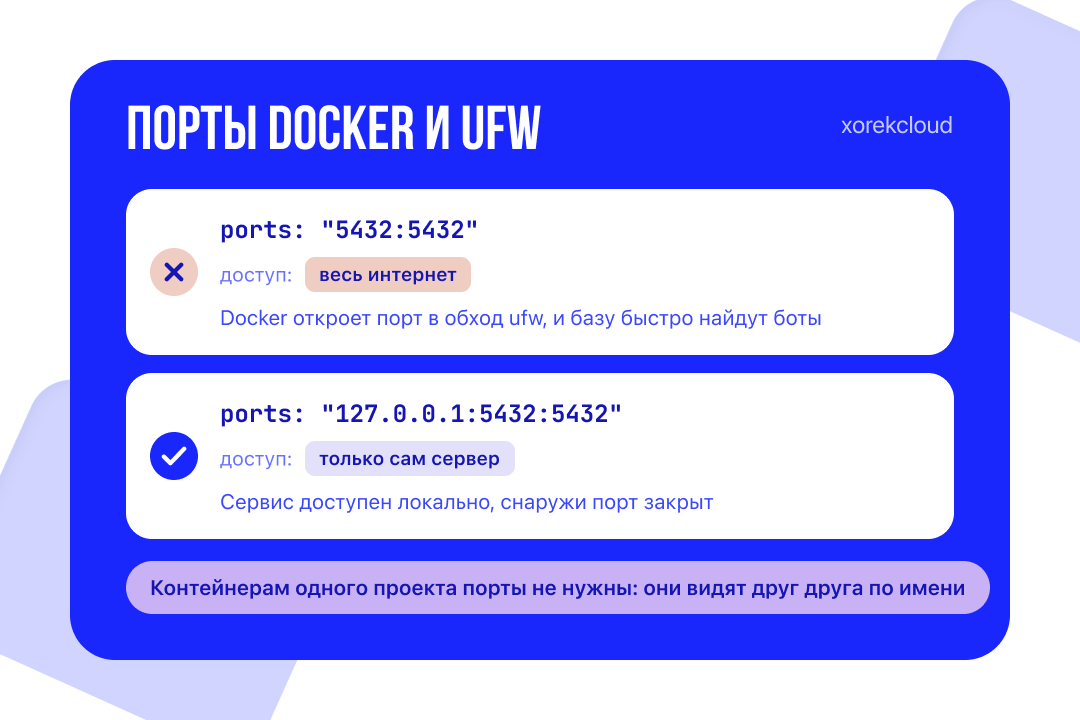
Docker сам прописывает правила в iptables, и эти правила срабатывают раньше правил ufw. На практике это значит: если в compose.yaml написано "8080:80", порт 8080 открыт для всего интернета, даже если ufw его запрещает.
Для сайта это нормально. Опасно, когда так публикуют базу данных: "5432:5432" у PostgreSQL или "6379:6379" у Redis. Боты находят такие порты за часы.
Правило простое. Если сервис нужен только другим контейнерам, не публикуйте порт вообще: контейнеры одного проекта видят друг друга по имени сервиса. Если доступ нужен с самого сервера, публикуйте на локальный адрес:
    ports:
      - "127.0.0.1:5432:5432"
Проверить, какие порты сервер реально слушает снаружи, можно командой sudo ss -tulpn. Всё, что слушает адрес 0.0.0.0 или *, доступно из интернета.
Команды Docker на каждый день

docker ps                          # запущенные контейнеры
docker compose up -d               # запустить проект в фоне
docker compose down                # остановить и удалить контейнеры проекта
docker compose logs -f             # логи всех контейнеров проекта
docker compose exec web sh         # зайти внутрь контейнера web
docker compose pull && docker compose up -d   # обновить образы и перезапустить
docker system df                   # сколько места занимает Docker
docker system prune                # удалить остановленные контейнеры и мусор
Команда docker system prune не трогает тома с данными. Если добавить ключ --volumes, она удалит и тома, которые сейчас не подключены ни к одному контейнеру. С этим ключом будьте осторожны.
Как обновить Docker
Docker обновляется вместе с системой:
sudo apt update && sudo apt upgrade -y
При обновлении служба Docker перезапускается, и контейнеры на несколько секунд останавливаются. Контейнеры с restart: unless-stopped поднимутся сами. Обновление на рабочем сервере лучше делать в тихие часы.
Частые ошибки
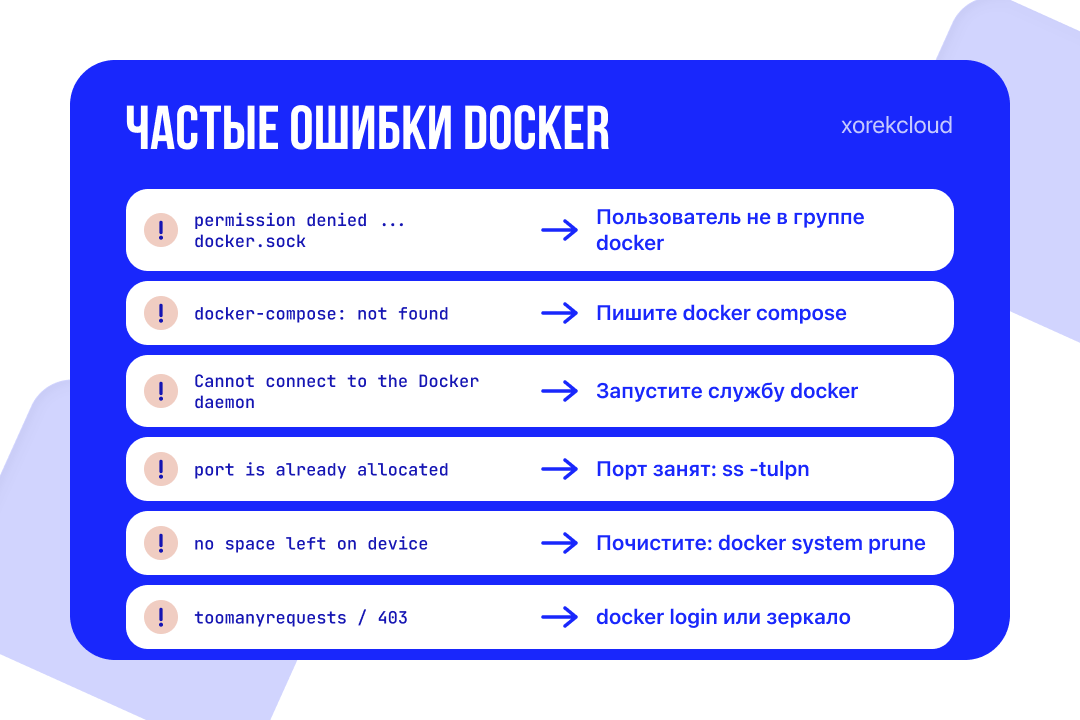
permission denied while trying to connect to the Docker daemon socket. Пользователь не в группеdocker, или вы не перезашли на сервер после шага 5.docker-compose: command not found. Это старая команда Compose первой версии. Пишите через пробел:docker compose.Cannot connect to the Docker daemon. Is the docker daemon running?Служба не запущена. Выполнитеsudo systemctl start docker, а причину ищите вjournalctl -u docker -n 50. Частая причина — опечатка вdaemon.json.port is already allocatedилиaddress already in use. Порт занят другой программой или другим контейнером. Кто его держит, покажетsudo ss -tulpn | grep 8080.no space left on device. Диск забили образы, логи или остановленные контейнеры. Посмотритеdocker system df, почиститеdocker system prune -aи включите ротацию логов из шага 6.toomanyrequestsили ошибка 403 при скачивании образа. У Docker Hub есть лимит на скачивание без авторизации, а из некоторых сетей доступ к нему бывает ограничен. Войдите в аккаунт командойdocker loginили подключите зеркало вdaemon.json, например"registry-mirrors": ["https://mirror.gcr.io"].
Docker на VPS от XorekCloud
Контейнеры любят быстрые диски: образы распаковываются, базы пишут данные, и на медленном диске всё это тормозит. На VPS от XorekCloud (xorek.cloud/ru/vps) стоят NVMe-диски и процессоры Ryzen 9, а Docker ставится по этой инструкции за 5 минут. Для проектов, которые скачивают много образов и обращаются к зарубежным API, удобны локации в Германии и Нидерландах.
Дальше в Docker можно запустить, например, n8n для автоматизаций или своего AI-агента.
Вопросы и ответы
Сколько памяти нужно для Docker?
Сам Docker занимает около 100 МБ. Всё остальное зависит от контейнеров: nginx хватает десятков мегабайт, PostgreSQL комфортно работает от 512 МБ, а n8n или Nextcloud лучше дать от 2 ГБ.
Чем docker compose отличается от docker-compose?
docker-compose — старая отдельная программа первой версии, её больше не развивают. docker compose — плагин второй версии, который ставится вместе с Docker. Файлы docker-compose.yml он тоже понимает.
Docker или Podman?
Podman умеет запускать контейнеры без службы и без root и совместим с большинством команд Docker. Но почти все инструкции в интернете написаны для Docker, поэтому для старта он проще.
Как полностью удалить Docker?
Удалите пакеты командой sudo apt purge docker-ce docker-ce-cli containerd.io docker-buildx-plugin docker-compose-plugin, а затем папки с данными: sudo rm -rf /var/lib/docker /var/lib/containerd. Вторая команда удаляет все образы, контейнеры и тома без возможности восстановления.
Можно ли запускать в Docker базу данных?
Можно, это обычная практика. Главное — хранить данные в томе и делать дампы базы по расписанию: том защищает от пересоздания контейнера, но не от удаления сервера.